Sony confirma ataque hacker com vazamento de dados de 2,58 milhões de clientes no Japão
Invasão atingiu serviços de internet do grupo Sony e expôs informações pessoais, senhas de e-mail e registros bancários. Empresa já iniciou medidas de segurança.
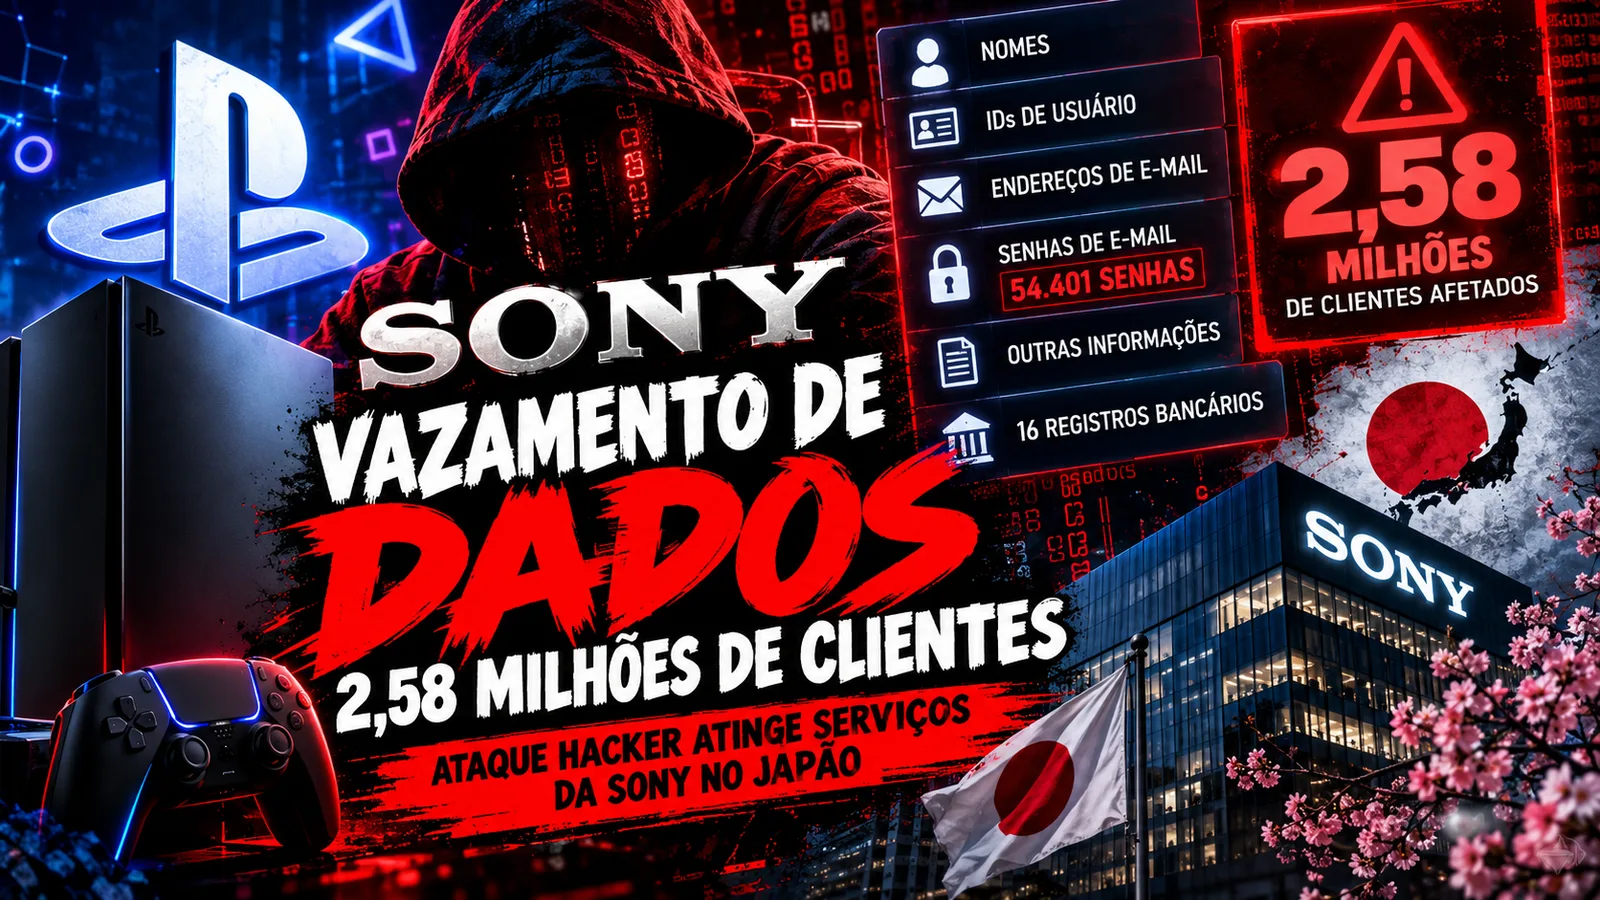
A Sony Network Communications, subsidiária do grupo Sony responsável por serviços de internet no Japão, confirmou nesta terça-feira (27) um ataque cibernético que comprometeu aproximadamente 2,58 milhões de registros de clientes. A invasão ocorreu em 19 de outubro e atingiu o banco de dados dos serviços So-net e plala, expondo informações pessoais de assinantes atuais e antigos.
Segundo o comunicado oficial, foram afetados 2.141.986 registros do So-net e outros 443.495 do plala (S Course), totalizando 2.585.481 registros comprometidos. Entre os dados expostos estão nomes, números de telefone, endereços de e-mail, identificadores de usuários, datas de nascimento, sexo e informações de identificação utilizadas para conexão à internet.
Senhas de e-mail e informações bancárias também foram comprometidas
Um dos detalhes mais preocupantes do comunicado é a confirmação de que 54.401 endereços de e-mail e suas respectivas senhas foram expostos em quatro serviços específicos: Mail Service (G), A-Box, So-net VAIO Mail e PostPet Mail. A empresa esclareceu que as senhas gerais de acesso às contas So-net e plala não foram comprometidas, mas precisou redefinir as senhas dos serviços de e-mail afetados.
A investigação também identificou o vazamento de 16 registros bancários, incluindo nomes de instituições financeiras, agências, números de contas e identificação dos titulares. Outros sete registros relacionados à redefinição de senhas também foram comprometidos.
A Sony afirma que não foram expostos números de cartões de crédito e que não armazena os códigos PIN das contas bancárias afetadas.
Sony confirma invasão e bloqueia acesso aos servidores
De acordo com a cronologia divulgada pela companhia, o ataque aconteceu em 19 de outubro, mas o acesso não autorizado somente foi identificado em 23 de outubro. Após a descoberta, os servidores comprometidos foram desligados e as conexões utilizadas pelos invasores foram bloqueadas. No dia seguinte, a investigação confirmou a extensão inicial do vazamento.
A empresa informou o incidente às autoridades japonesas de proteção de dados e está notificando individualmente os consumidores afetados. Até 27 de outubro, não haviam sido identificados casos confirmados de utilização fraudulenta das informações decorrentes desse ataque.
É importante esclarecer que o incidente não foi identificado nos serviços da PlayStation Network. O comunicado se refere aos bancos de dados de serviços de internet administrados pela Sony Network Communications. A empresa também informou que não identificou vazamentos envolvendo o serviço NURO ou outras operações fora das plataformas mencionadas.
Apesar das medidas adotadas, a Sony alerta que os dados expostos podem ser utilizados em tentativas de phishing, golpes por e-mail, mensagens SMS e ligações fraudulentas. Os usuários afetados devem acompanhar os comunicados oficiais e, quando necessário, redefinir suas senhas diretamente pelos canais da empresa.
O ataque representa mais um episódio de exposição de informações pessoais envolvendo uma grande companhia de tecnologia, reforçando as preocupações sobre a segurança de bancos de dados e a proteção dos consumidores em serviços digitais.